

博通芯片漏洞曝光,戴尔数千万台PC面临严重安全威胁
健康医疗 2025-08-11
erej8986
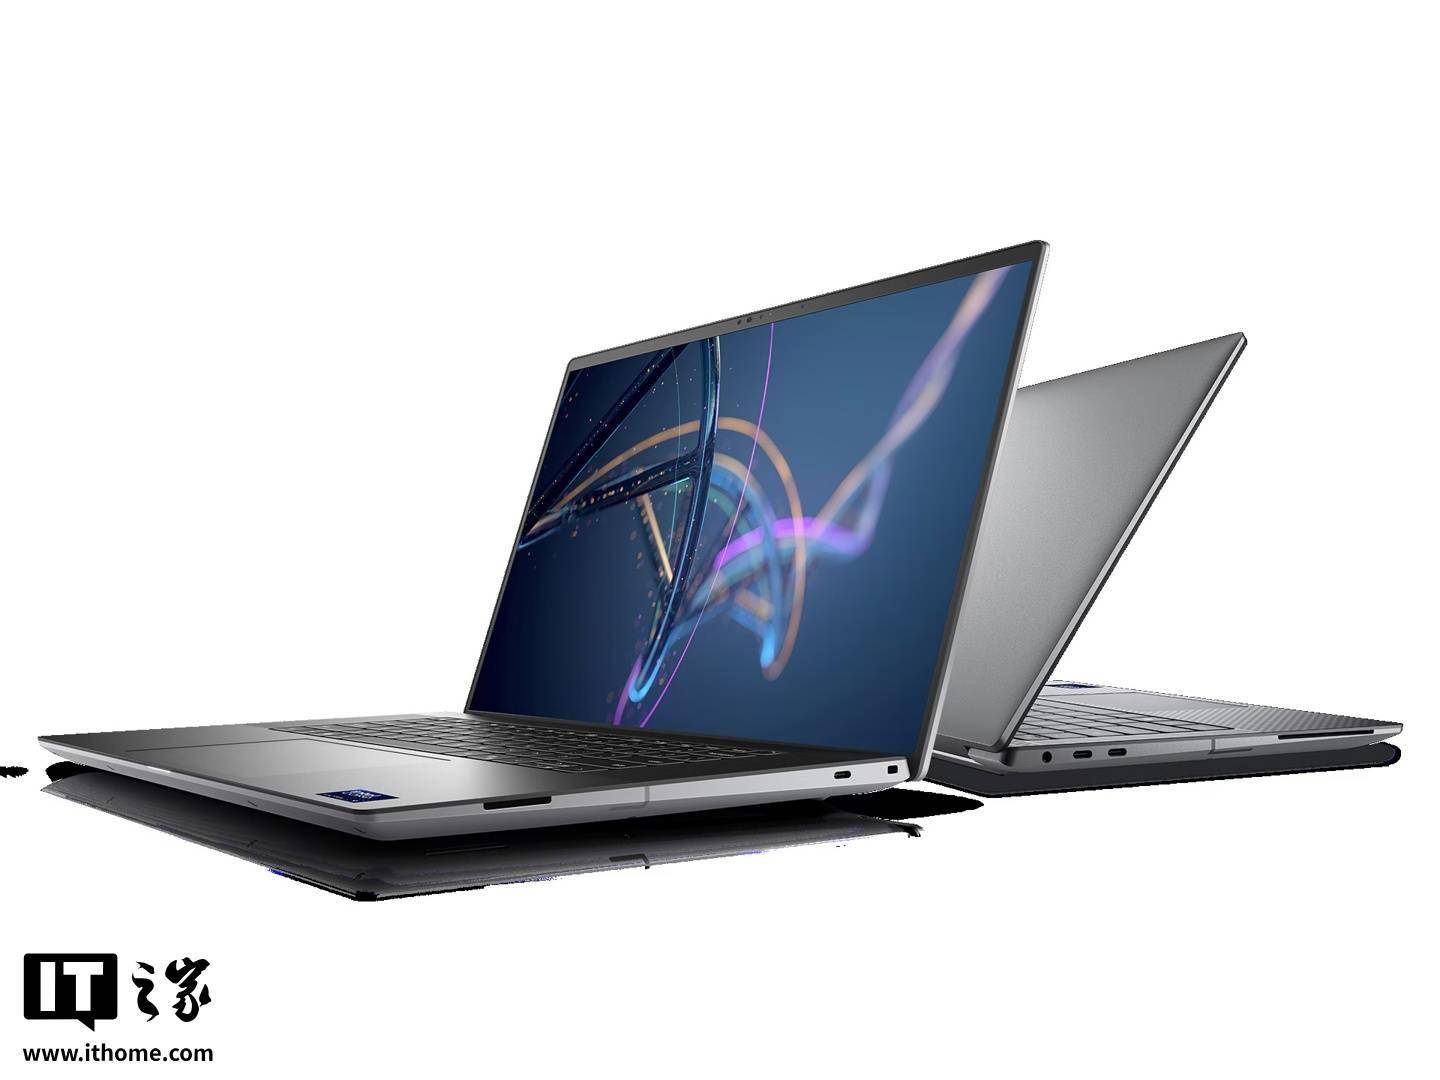
戴尔公司近期发布了一则紧急安全通知,指出其多款PC产品因内置博通芯片的安全漏洞而面临网络攻击风险。据悉,此次受影响的主要为戴尔Precision和Latitude系列笔记本,这些设备多用于商务环境,同时也受到部分个人用户的青睐。
根据戴尔发布的安全公告DSA-2025-053,受影响的博通BCM5820X系列芯片中存在五个高危漏洞,编号分别为CVE-2025-24311、CVE-2025-25215、CVE-2025-24922、CVE-2025-25050和CVE-2025-24919。这些漏洞均关联到芯片内置的ControlVault3功能,该功能负责在固件中存储敏感信息,如密码、生物识别数据等。
美国国家漏洞数据库(NVD)的资料显示,这些漏洞允许攻击者通过特定构造的ControlVault3 API,进行信息窃取、内存释放、远程代码执行及向越界内存位置写入数据等操作。漏洞的CVSS评分均超过8.0,被视为“高危”,这也是戴尔将此次更新级别定为“关键”的重要原因。
戴尔表示,早在6月13日,受影响产品的客户已私下得知漏洞情况。如今公开披露是因为已有通用修复方案可供使用。戴尔发言人强调,公司与固件供应商密切合作,迅速解决了这些问题,并遵循漏洞响应政策,透明披露了漏洞信息。客户可查阅安全公告DSA-2025-053,了解受影响的产品及版本详情。
发言人还提醒用户,应尽快安装安全更新,并升级到受支持的产品版本,以确保系统安全。目前,针对ControlVault3驱动程序和固件的补丁已发布。据戴尔称,尚未发现这些漏洞被实际利用的案例。然而,鉴于戴尔Precision和Latitude系列笔记本在商务领域的广泛应用,预计受影响设备数量可能达到数千万台。
来源:ITBEAR The End
免责声明:本文内容来源于第三方或整理自互联网,本站仅提供展示,不拥有所有权,不代表本站观点立场,也不构成任何其他建议,对本文以及其中全部或者部分内容、文字的真实性、完整性、及时性不作任何保证或承诺,请读者仅作参考,并请自行核实相关内容,不承担相关法律责任。如发现本站文章、图片等内容有涉及版权/违法违规或其他不适合的内容, 请及时联系我们进行处理。
上一篇: 大疆跨界推出ROMO系列扫地机器人,配备无人机技术,售价4699元起
下一篇: 泰利福 Rüsch™ EZ-Blocker™一次性使用双侧支气管堵塞器获 NMPA 批准,为中国单肺通气手术带来新选择
下一篇: 泰利福 Rüsch™ EZ-Blocker™一次性使用双侧支气管堵塞器获 NMPA 批准,为中国单肺通气手术带来新选择
相关阅读
- 字节2026半年绩效大变革:激励升级引入期权,强化字节范与领导力考核
- 何秋亊踏上艺名商标注册之旅
- 奥特曼与艾维共话AI未来:设计全新设备,重塑人与科技和谐关系
- 贾扬清被曝离开英伟达,7亿美元收购背后英伟达云布局生变?
- 捷途两款超级方盒子敦煌上市,以创新科技引领越野文化新潮流
- 豆包开启灰度测试:新增社交功能并与飞书账号互通 助力办公新体验
- 小米18 Pro Max现身Geekbench,搭第六代骁龙8超级至尊版
- 石头科技2026上半年研发投入7.2亿,新品迭出营收净利双增长
- 小米Vision Gran Turismo概念超跑2026北京车展首秀,设计科技双突破引期待
- 从底层逻辑拆解机器人AI:理解、行动与泛化的三重挑战何在?
-
分类导航
-

-
最新文章
-
本栏文章
- 1Linux 7.3-rc3发布:AMD Zen 6获支持,开发周期热闹AI成“背锅侠”?
- 2小米手表5迎来OS 3.0.196.0更新 微信提醒更稳系统运行更流畅
- 3比亚迪腾势N8L纯电版明日上市 携“迪迪虾”开启家庭智能出行新体验
- 4特斯拉第二代Roadster 10月1日将亮相 量产或延至2027年第四季度后
- 52026年手机播放器选购指南:苹果安卓用户这样选更省心!
- 6服贸会“首设”专区:解锁企业出海新路径 共绘全球化新蓝图
- 7雷军官宣:小米澎程明日全国75城同步交付,四款车型配置亮点全解析
- 8前员工试用期未达标被劝退 冒充字节负责人引流 抖音将采取法律行动
- 9新能源电池包隔热缓冲难题怎么破?多材料组合方案提供新思路
- 10小米18 Pro Max现身Geekbench,搭第六代骁龙8超级至尊版
-
随机文章
-
友情链接
